

Un menu au restaurant, une borne de parking, une page d'avis, une étiquette de colis. Le QR code est partout, et vous le scannez en pilote automatique, sans réfléchir. C'est exactement le pari des arnaqueurs. Le quishing, c'est l'hameçonnage version QR code : un faux code qui vous envoie sur un site piégé pour aspirer vos données ou votre argent.
Bonne nouvelle : scanner n'est pas le danger. Ne pas regarder où le code vous emmène, si. Voici où en est la menace en 2026, comment repérer un faux code, si un QR code peut infecter votre téléphone, et comment un commerçant peut protéger ses clients. Mis à jour en septembre 2026 avec les cas de l'été et les dernières alertes officielles.
Le quishing, c'est quoi, et faut-il vraiment s'inquiéter ?
Le quishing, c'est du phishing par QR code. Le même hameçonnage que vous connaissez par email, transposé sur un carré à scanner, à côté du smishing (par SMS) et du vishing (par téléphone). Le but ne change pas : vous appâter vers un faux site pour voler vos identifiants ou votre carte.
Faut-il paniquer pour autant ? Deux autorités, deux verdicts opposés. Cybermalveillance.gouv.fr, l'organisme public français, a rafraîchi sa fiche quishing en août 2026 et qualifie toujours la menace de « relativement mineure », tout en précisant qu'elle « n'en demeure pas moins réelle ». Au même moment, Microsoft mesure une hausse de 146 % de ces attaques au premier trimestre 2026, sur 8,3 milliards de menaces analysées, et le rapport semestriel d'ESET trouve un QR code dans 11 % de tous les emails de phishing interceptés, environ 100 000 détections par mois avec un pic en avril. Les deux camps ont raison.
L'explication tient en une nuance : la menace explose dans les boîtes mail d'entreprise, le terrain des éditeurs de sécurité, mais reste rare dans la vie physique d'un particulier, surtout en France. Le coût, lui, est bien réel. Au Royaume-Uni, une enquête du Bureau of Investigative Journalism chiffre à 3,5 millions de livres les pertes en un an, touchant un tiers des conseils municipaux et une douzaine d'hôpitaux.
La première revue scientifique du sujet, 27 études compilées dans le Journal of Cybersecurity and Privacy en août 2026, retombe chaque fois sur le même mécanisme : un lieu qui inspire confiance, un scan fait par habitude, et une destination qu'on ne voit pas. Rien de technique, juste trois secondes d'attention en moins.
Marginal aujourd'hui. Mais la courbe monte, et il suffit d'une fois.
Les arnaques au QR code qui explosent en 2026
À Toronto, une automobiliste a cru payer 7 $ de stationnement en scannant le QR du parcmètre. Sa banque a vu passer près de 2 000 $. Rien ne l'avait alertée : le site de paiement avait l'air parfaitement normal.
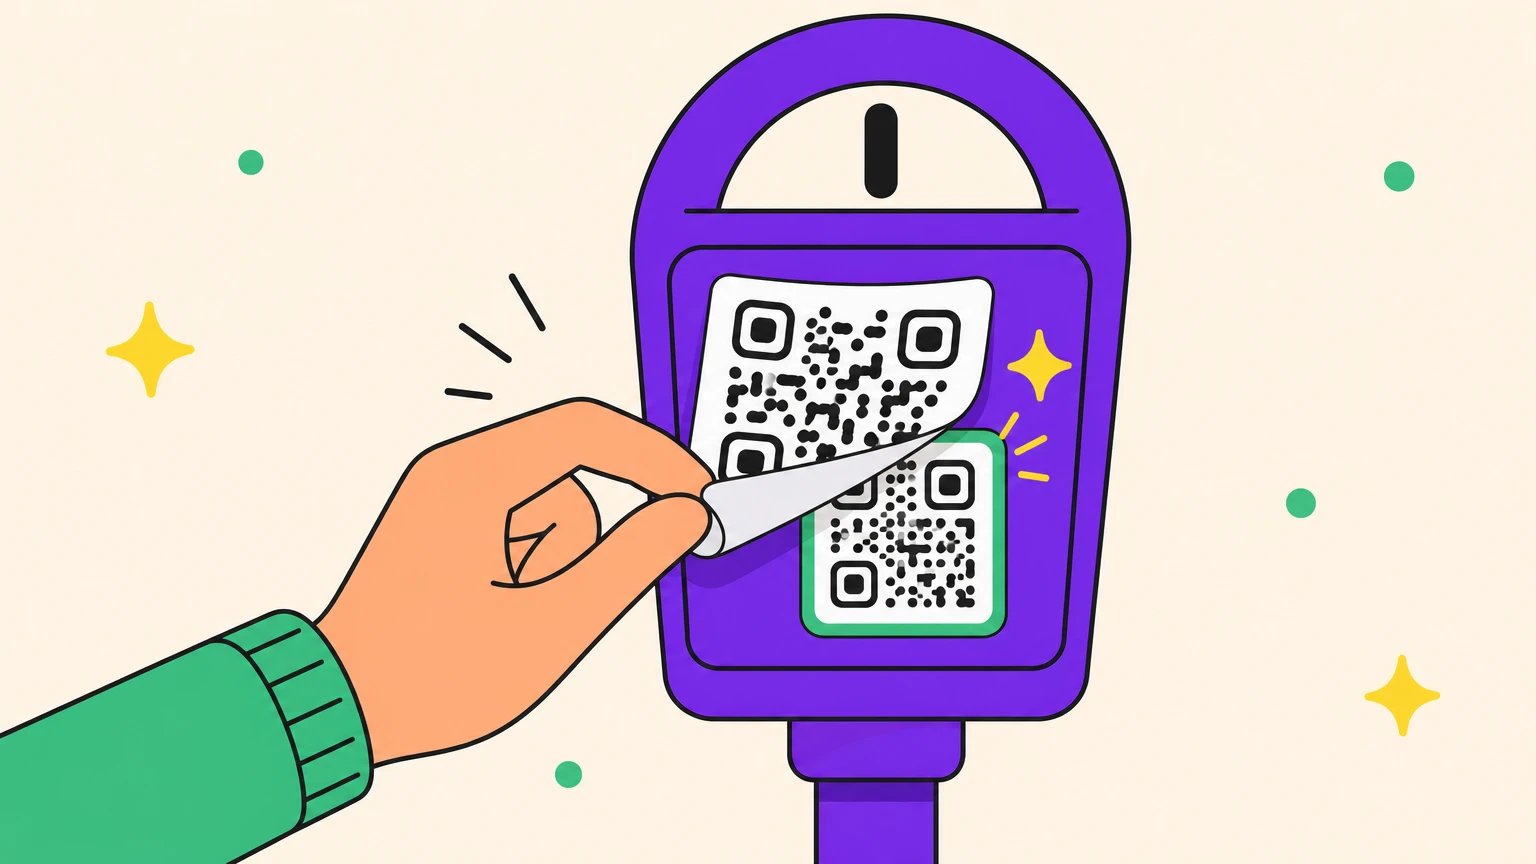
Elle n'est pas seule. Dans une seule ville de Californie, la police a retiré 150 faux QR des parcmètres, reliés à des copies au pixel près du site officiel où seule l'URL changeait. À New York, les autorités ont même demandé d'arrêter de scanner ceux des horodateurs.
En août dernier, sur la côte nord-est de l'Angleterre, un couple a scanné le code collé sur l'horodateur d'un parking de bord de mer à Whitley Bay. La page reprenait l'habillage de RingGo jusqu'à la politique de confidentialité en bas de page. Elle annonçait un paiement refusé, alors ils ont payé en espèces. Dans la nuit, cinq prélèvements de 20 à 150 livres ont quitté le compte, 370 livres au total. La réponse de RingGo est désormais une déclaration publique : l'opérateur ne met jamais de QR code sur ses panneaux de stationnement. Derrière cette histoire, l'échelle : les arnaques au QR de parking ont augmenté de 1 300 % en trois ans au Royaume-Uni, avec au moins 56 000 livres de pertes connues depuis 2022, et la plupart des petits vols jamais déclarés.
En 2026, l'arnaque au QR code se déplace même en caisse. Aux États-Unis, de faux agents PG&E menacent d'une coupure de courant, puis envoient un QR code frauduleux à faire scanner par un caissier. Résultat : 211 000 $ envolés sur le premier semestre.
Et en France ? Un faux QR « Pay by Phone » a été retrouvé sur un parcmètre parisien, des bornes de recharge piégées jusque dans le Loiret. Mais ça reste rare : un créateur a mis plus de quatre heures à en dénicher un seul à Paris.
La nouveauté de 2026, c'est que la preuve elle-même peut être fausse. Au Népal, fin août, un homme a fabriqué avec ChatGPT un reçu de paiement attestant d'un don de 120 000 roupies au fonds national de secours aux inondés, l'a publié avec son propre QR code de paiement, et a encaissé les dons que ce reçu inspirait jusqu'à son arrestation par la police de Ramechhap. Le QR code était vrai. Le reçu à côté était généré.
Le point commun de tous ces cas : un autocollant posé sur un vrai support, ou un vrai code posé à côté d'une fausse histoire.
Pourquoi le QR code est l'arme rêvée des arnaqueurs
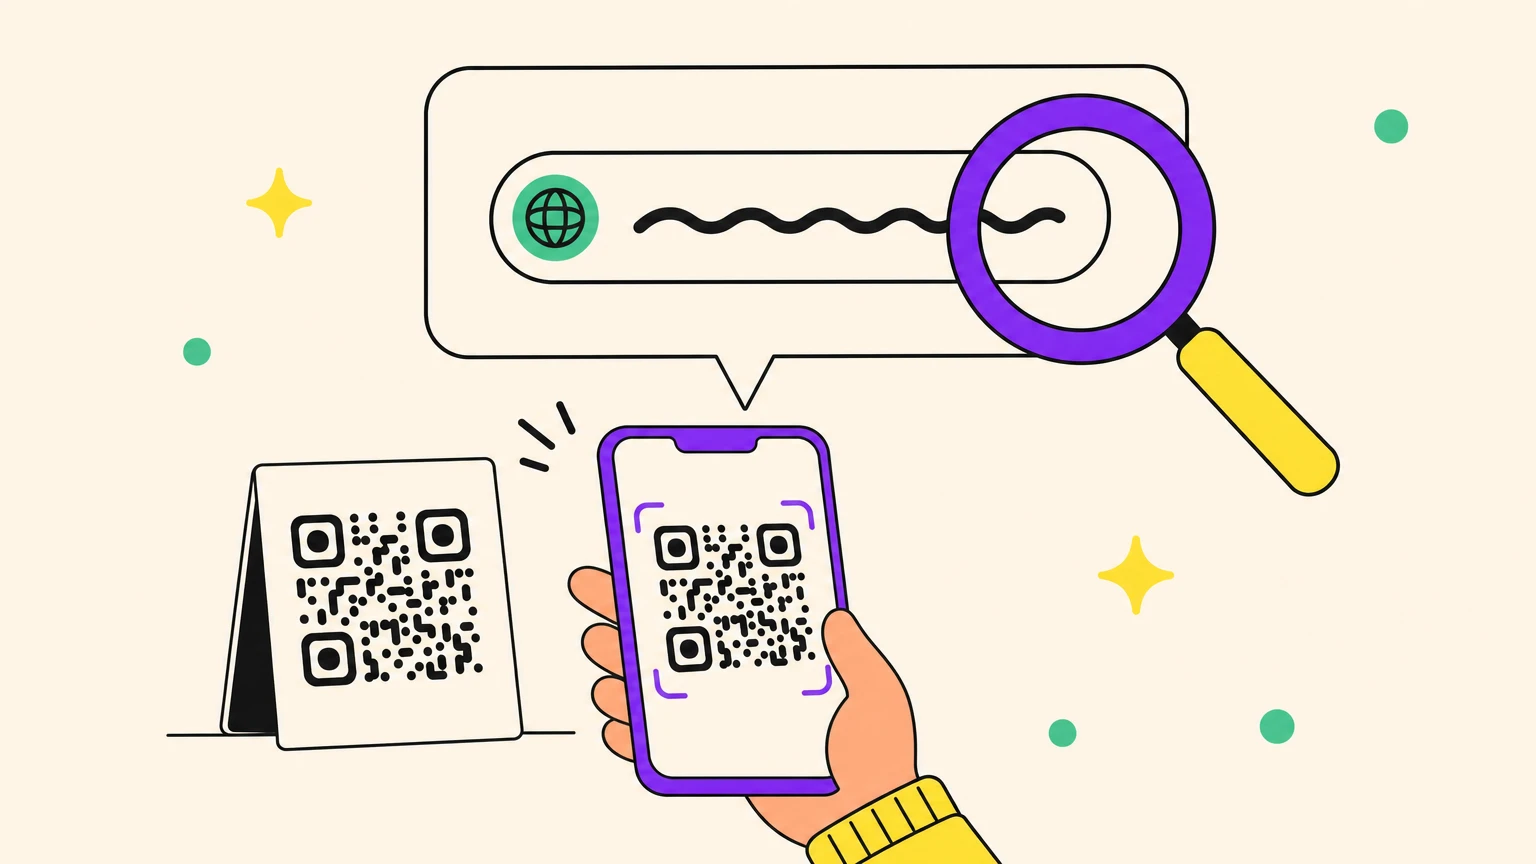
Un QR code, c'est un lien que votre œil ne sait pas lire. Sur une adresse écrite en clair, vous repérez une faute ou un nom de domaine bizarre. Sur un carré de pixels, la destination est invisible par conception. Toute l'arnaque tient dans cet angle mort.
Cet angle mort a deux conséquences. Dans la rue, un autocollant posé par-dessus un vrai code passe inaperçu : la police de Toronto en fait le signal de fraude le plus fiable. Dans votre boîte mail, il déjoue les filtres, qui lisent le texte et les liens mais voient le code comme une image. D'où 12 % des attaques de phishing qui cachent déjà leur piège dans une image.
Sauf que votre téléphone a déjà la parade. iOS comme Android affichent un aperçu de l'URL avant l'ouverture. Le problème n'est pas technique, il est humain : personne ne lit cet aperçu.
Si vous ne deviez retenir qu'un geste : lisez cet aperçu d'URL avant de taper.
Un QR code peut-il mettre un virus sur votre téléphone ?
Non, pas tout seul. Un QR code est un contenant de données : une adresse web, un mot de passe Wi-Fi, une fiche contact, un SMS pré-rempli. Il ne contient rien qui puisse s'exécuter. Votre appareil photo lit un motif et tend à votre téléphone un petit bout de texte. Le National Cyber Security Centre britannique le dit tel quel : le code sert à déguiser un lien, et le risque vit dans le lien, pas dans le carré.
Alors d'où vient le « virus » ? De ce qui se passe après le scan. Trois portes.
La page demande un identifiant ou un numéro de carte. C'est le quishing, l'essentiel de cet article.
La page pousse un téléchargement : « mettez à jour votre appli bancaire », « installez ce lecteur pour voir votre colis ». Le Centre canadien pour la cybersécurité note que certains de ces sites tentent de télécharger un logiciel malveillant d'eux-mêmes, mais sur un téléphone à jour, rien ne s'installe sans votre doigt sur Installer. Si un scan se termine par une demande d'installation, cette demande est l'arnaque.
Le code déclenche une action au lieu d'une page : rejoindre un réseau Wi-Fi, enregistrer un contact, envoyer un SMS pré-rempli, composer un numéro. Votre téléphone vous demande de confirmer chacune. Lisez le message avant d'accepter. Et évitez les applis de scan tierces, un risque de malware à part entière : les deux agences vous disent d'utiliser l'appareil photo livré avec le téléphone.
Gardez le téléphone à jour, n'installez rien qu'un QR code vous a demandé, et la question du virus se règle d'elle-même.
Repérer un faux QR code avant de le scanner
Trois réflexes suffisent, et aucun n'est technique.
D'abord, l'œil. Un vrai QR code fait corps avec son support. Méfiez-vous de l'autocollant isolé : bords qui se décollent, code de travers, couleurs légèrement fausses. Au moindre doute, passez le doigt dessus : une double épaisseur trahit un faux collé sur le vrai, et c'est la parade que recommande le ministère de l'Intérieur.
Ensuite, l'URL. Lisez l'aperçu que votre téléphone affiche avant d'ouvrir. Méfiez-vous des liens raccourcis (bit.ly) qui masquent la destination, et gardez en tête que le cadenas HTTPS ne prouve rien : un faux site peut l'afficher aussi. Ne scannez jamais un QR reçu par email ou courrier non sollicité, comme cet hameçonnage déguisé en convocation judiciaire. Et retenez le tell de Whitley Bay : une page de paiement qui affiche « refusé » et vous invite à réessayer débite votre carte deux fois.
Enfin, le filet de sécurité. Un gestionnaire de mots de passe refusera de se remplir sur un mauvais domaine, même si le faux est parfait à l'œil. Un décodeur QR en ligne montre la destination sans jamais l'ouvrir, et un vérificateur de sûreté QR va un cran plus loin en passant cette destination au crible d'une liste noire de malwares.
Le tell le plus fiable reste physique : les faux sites, eux, sont de mieux en mieux imités.
Commerçant : protégez vos QR codes affichés (et vos clients)
Un faux QR code collé sur votre comptoir, et c'est double peine : votre client se fait vider son compte, votre enseigne porte le chapeau. Vous devenez le décor de l'arnaque sans le savoir.
Ce n'est pas théorique. En Suisse, un élève a maquillé le QR de paiement d'une cantine scolaire et détourné des dizaines de milliers de francs. Aux Philippines, un commerçant a scanné le QR d'un « client » et vu sa boutique vidée de 80 000 pesos en quatre minutes. Les petites structures sont les plus exposées : rarement de quoi repérer un code trafiqué chez elles.
Voici comment verrouiller les vôtres :
- Affichez le nom de domaine en clair sous le code : le client peut comparer avant de scanner.
- Imprimez le code sur le support plutôt que sur un autocollant amovible, voire sous protection anti-arrachage.
- Intégrez logo, couleurs et cadre au code : un autocollant générique posé par-dessus saute aux yeux.
- Formez votre équipe à un contrôle visuel régulier : surépaisseur, décalage, décoloration.
- Surveillez vos statistiques de scan, une chute brutale peut trahir un code détourné.
- Si vos clients paient par une appli, dites clairement si vous utilisez des QR codes ou non. La phrase unique de RingGo protège aujourd'hui chaque automobiliste qui prend la peine de vérifier.
Le principe : si vous affichez un QR de paiement ou de menu, faites-en un code impossible à copier sans que ça se voie.
Le bon réflexe tient en trois secondes
Scanner reste sans danger sur un téléphone à jour. Tout le risque tient dans deux inattentions : côté client, ne pas lire l'aperçu d'URL avant de taper. Côté commerçant, laisser son QR affiché sans aucune protection. Deux gestes de trois secondes, et l'essentiel de la menace tombe.
Le reste, c'est une question d'outil. Un générateur de QR codes sérieux rend vos codes difficiles à imiter : design de marque distinctif, domaine reconnaissable, statistiques de scan pour repérer l'anomalie tout de suite. C'est exactement ce que fait Oh My Code.
Vos concurrents impriment un carré noir et blanc et croisent les doigts. Vous, vous imprimez un code qu'on ne peut pas maquiller sans que ça se voie. Créez un QR code que personne ne peut truquer.
Questions fréquentes sur le quishing
Que dit l'alerte du FBI sur les QR codes ?
Trois alertes, en fait. En janvier 2022, le centre de plaintes cyber du FBI prévenait que des criminels trafiquent des QR codes légitimes pour détourner des paiements et voler des identifiants. En juillet 2025, il signalait les colis non sollicités livrés avec un QR code à l'intérieur, conçu pour récolter vos données ou pousser un malware sur votre téléphone. Et en avril 2026, la FTC a ajouté le faux SMS d'infraction routière : sceau officiel, numéro de dossier, et un QR code pour « payer l'amende ». N'en scannez aucun.
Que se passe-t-il si je scanne un QR code de phishing ?
Sur un téléphone à jour, le scan seul ne fait rien. Le risque n'apparaît que si vous agissez sur la page ouverte : saisir un identifiant ou un numéro de carte, ou accepter une installation. Si vous avez seulement scanné sans rien remplir, fermez la page, ne tapez rien, tout va bien.
Comment vérifier un QR code avant de le scanner ?
Lisez l'aperçu d'URL que votre téléphone affiche avant d'ouvrir le lien, et méfiez-vous des adresses raccourcies qui cachent la vraie destination. Pour une vérification totale, collez le code dans un décodeur QR en ligne (qrcoderaptor.com, barcodeocean.com) pour voir où il mène sans l'ouvrir, ou dans un vérificateur de sûreté QR qui teste aussi la destination contre une liste noire de malwares.
Que faire si j'ai déjà donné mes infos bancaires ?
Agissez vite. Faites opposition auprès de votre banque immédiatement, puis changez les mots de passe du compte et de l'adresse email associée. Signalez l'arnaque sur cybermalveillance.gouv.fr ou via 17Cyber, et au 33700 si le faux QR est arrivé par SMS. Enfin, déposez plainte : c'est utile pour contester les débits.
Un QR code reçu par email est-il forcément une arnaque ?
Pas forcément, mais la méfiance doit être maximale. Les filtres de Gmail ou Microsoft Defender n'attrapent pas tout, car un QR code frauduleux se présente comme une simple image et non comme un lien lisible. La règle : ne scannez jamais un QR dans un email non sollicité, tapez vous-même l'adresse que vous connaissez.