

¿Se puede proteger un código QR con contraseña? Sí, pero la contraseña es un portero en la puerta, no una cerradura en la sala. Un código QR con contraseña solo guarda en sus cuadrados un enlace corto, legible para cualquier escáner: esa es la puerta. Un servidor comprueba la contraseña antes de dejar pasar a nadie y, una vez dentro, la sala (tu página) es una dirección web corriente.
Una respuesta de Quora que posiciona en Google dice: el código en sí, no; lo que abre, sí. Casi, pero se salta la puerta intermedia, donde está la contraseña.
Probamos un generador: decodificamos la imagen del código, leímos la página de la contraseña, enviamos una ráfaga de contraseñas incorrectas y abrimos la página de detrás con su propia dirección. ¿Vienes por una contraseña de Wi-Fi? Es otra cosa: siguiente sección.
¿A qué contraseña de código QR te refieres? Cuatro cosas con el mismo nombre
Cuando buscamos «qr code with password» en Google, su resumen de IA explicaba cómo leer en un código QR la contraseña de un Wi-Fi. Es uno de cuatro significados:
- Un código de Wi-Fi lleva la contraseña de la red en texto plano, en una línea corta como
WIFI:T:WPA;S:mynetwork;P:mypass;;. Creamos uno para una red inventada, y un lector de QR mostró su contraseña: Croissant-2026. Para crear uno en Android, abre tu red Wi-Fi en Configuración y toca Compartir. Para leer uno, escanéalo con una app que muestre el texto en bruto: la contraseña va después deP:. Cualquiera que lo escanee puede leer la contraseña, y cambiarla obliga a reimprimir. - Un código QR cifrado guarda en el patrón un mensaje ilegible. Leerlo exige la misma app y el mismo PIN o contraseña. Una app de cámara muestra, como mucho, un texto sin sentido, y un mensaje nuevo obliga a reimprimir.
- Un inicio de sesión por QR es el código que escaneas con el teléfono en la pantalla de una computadora para entrar, como en WhatsApp Web. Vincula un dispositivo a una cuenta: otra función.
- Un código QR protegido con contraseña es un código dinámico corriente cuyo enlace corto pide una contraseña antes de redirigir a nadie: el tema de este artículo.
Cómo funciona un código QR con contraseña: los cuadrados guardan un enlace corto
Un código QR es tinta: no puede preguntarle nada a nadie. Entonces, ¿dónde vive la contraseña?
Un código estático guarda su contenido en los cuadrados, a la vista de cualquier escáner, así que no admite contraseña. En nuestra prueba, escribimos en códigos estáticos la clave de cuatro dígitos de una puerta y la dirección web de un manual del personal. Un lector de QR las devolvió tal cual. Un código dinámico guarda en cambio un enlace corto: es lo que distingue los códigos QR estáticos de los dinámicos.
Un escaneo abre ese enlace corto, que lleva al servidor del generador. Si hay contraseña, el servidor responde con una página que la pide y no envía el navegador a tu página hasta recibir la correcta. Esa petición es una página web corriente: no hace falta ninguna app especial, y el enlace corto escrito en un navegador también llega a ella. Como la contraseña nunca está en los cuadrados, puedes añadirla, cambiarla o quitarla en un código ya impreso.
Algunos proveedores lo venden como código QR cifrado. No se cifra nada: los cuadrados guardan un enlace legible, y la comprobación ocurre entre el escaneo y la página. La propia guía de Uniqode dice que esa puerta no cifra el código ni protege el archivo de detrás.
Lo que protege la contraseña: quien no la tiene se queda en la puerta
Quien abre el enlace sin la contraseña ve la petición, y nada de lo que hay detrás. Eso abarca al transeúnte ante tu cartel, a quien encuentra una acreditación perdida y al compañero con una foto del código.
Los desconocidos sí lo intentan. En 2023, el código QR de un anuncio en un periódico de pueblo, al parecer una propuesta de matrimonio, abría una página con contraseña, con LAMB impreso bajo el texto. Lectores de Reddit intentaron entrar; uno probó palabras religiosas, variantes de la pista, contraseñas genéricas y formas de decir que sí. Nada funcionó: una palabra pensada para un solo lector los dejó a todos fuera.
Ante la petición, sin la clave, solo queda adivinar. ¿Cuántas veces? Ninguna página de proveedor que leímos lo dice. Uniqode configura bloqueos mediante su equipo de soporte. La documentación de QRCodeKIT pide a sus clientes que consideren limitar la frecuencia de los intentos, en una puerta que aloja el propio QRCodeKIT. Linkbreakers dice que su contraseña «no se puede adivinar ni consultar con las herramientas del navegador», sin indicar ningún límite. El NIST, la agencia de normas de Estados Unidos, pide que los sistemas de inicio de sesión no permitan más de 100 intentos fallidos seguidos por cuenta. El generador que probamos limita el ritmo de los intentos; la sección de pruebas, más abajo, da el número.
Lo que la contraseña no puede proteger: el patrón, la página, la clave
Tres cosas quedan fuera del alcance del portero. El patrón nunca fue secreto: quien lo escanea puede leer el enlace corto. Una contraseña tampoco impide que un código falso pegado encima del tuyo mande a la gente a la página de otro, la clásica estafa con códigos QR. Uniqode lo cuenta entre los límites de la propia función.
La página es la brecha más grande. Tras la contraseña correcta, el navegador aterriza en la dirección propia de la página, que se puede copiar, guardar en favoritos y reenviar. Salvo que la página tenga su propia cerradura, cualquiera con esa dirección entra sin contraseña: lo comprobamos. Piensa en un archivo compartido. Según la ayuda de Google Drive, un archivo compartido con cualquiera que tenga el enlace se abre sin iniciar sesión. Aun así, un tutorial en video que posiciona para este tema pone tras una contraseña justo eso: un documento público de Google Docs.
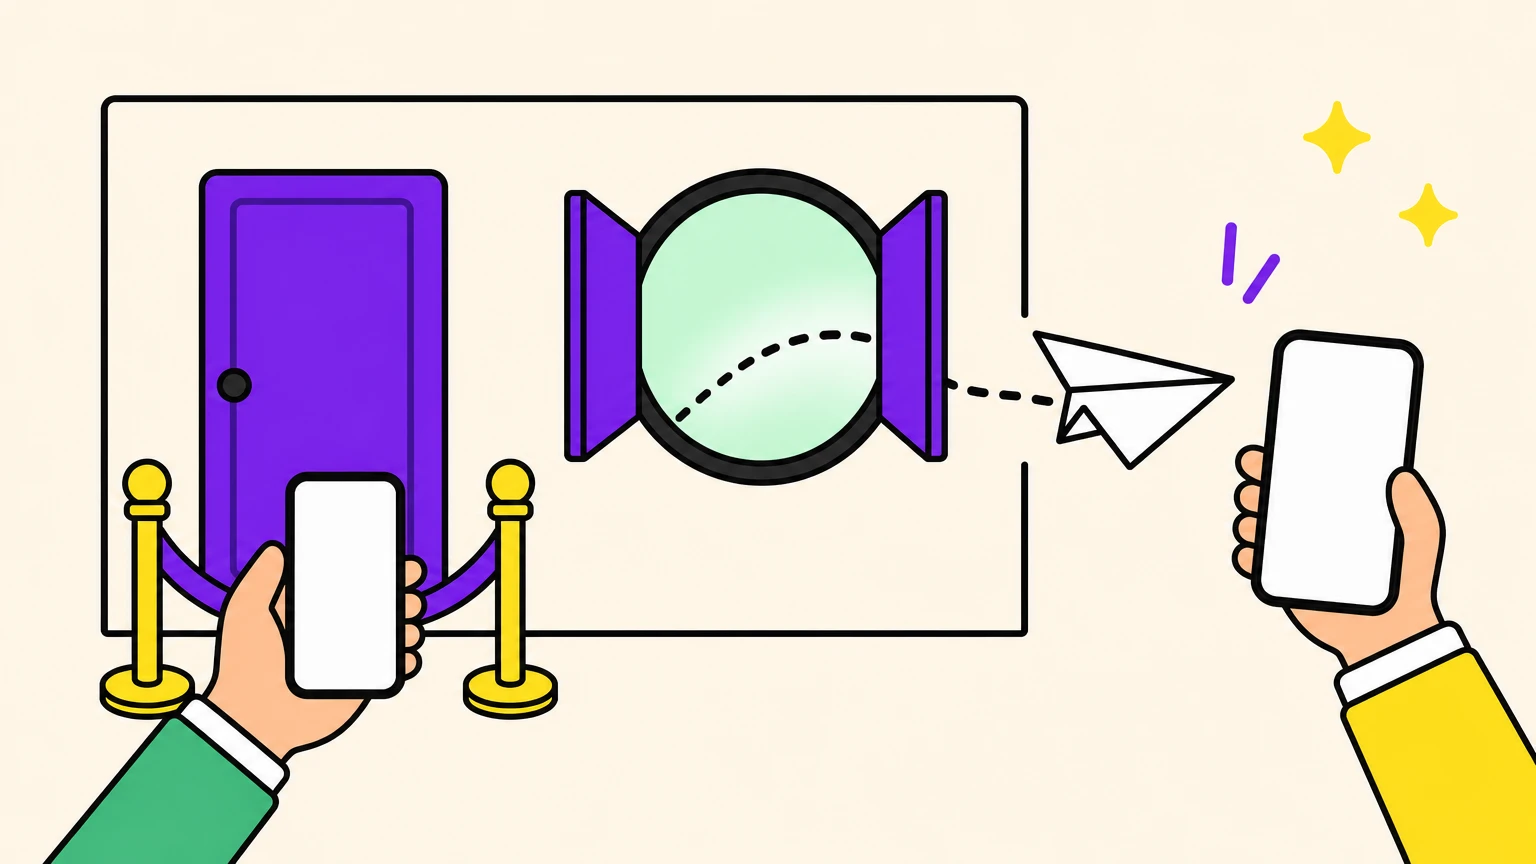
La contraseña en sí es compartida: cada invitado legítimo recibe la misma clave, y cualquiera de ellos puede pasarla. La guía de Uniqode es directa: «Distribúyela entre 200 asistentes a un evento y su confidencialidad cae rápido». Una contraseña enviada a toda una lista de invitados deja fuera a los desconocidos, no a los amigos de los invitados.
Por eso, recibos de sueldo, resultados médicos o el expediente de un cliente necesitan una cerradura en la sala misma: un inicio de sesión o un acceso reservado a personas concretas.
Antes de imprimir: elige el lugar, la contraseña y el mensajero
Tres decisiones y un aviso, antes de que se seque la tinta:
- Elige el lugar. Los desconocidos prueban los códigos impresos en público, como mostró la propuesta del periódico. En un impreso privado, como un recibo o una tarjeta entregada a conocidos, el papel hace de filtro: un ejemplo de QRStuff de 2011 imprime la contraseña en el recibo.
- Elige una contraseña larga. El NIST pide al menos 15 caracteres cuando la contraseña es la única comprobación, sin obligar a mezclar tipos de caracteres. También descarta las contraseñas comunes o previsibles, como el nombre del servicio: aquí, el del evento o el de la marca. El generador que probamos aceptó una contraseña de un solo carácter, así que la longitud es cosa tuya.
- Elige el mensajero. Envía la clave aparte, nunca junto a un código público. En el generador que probamos, cada código admite una sola contraseña, así que da a cada público su propio código: una filtración, un cambio. Después del evento, cambia la contraseña, o quítala si la página puede hacerse pública: el impreso sigue valiendo. Para retirar un código del todo, mira si un código QR caduca.
- Avisa a la gente. El Centro Canadiense de Ciberseguridad aconseja desconfiar, y revisar la dirección web, cuando un escaneo lleva a una petición de contraseña. France Num, un sitio del gobierno francés, recomienda evitar los enlaces que parezcan extraños o muy cortos. Una puerta legítima muestra las dos señales. Cuéntaselo antes: el escaneo abre un enlace corto y luego una página pide la clave que les diste.
Lo que probamos y lo que respondió el servidor
El 27 de octubre de 2026 configuramos códigos QR con contraseña en un generador. Un script, como visitante anónimo, abrió cada enlace corto igual que el navegador de un teléfono tras un escaneo, y leyó cada respuesta antes de seguirla. Ninguna cámara de teléfono intervino: el software Vision de Apple leyó la imagen del código en un Mac.
- Decodificamos la imagen del código que descargamos. Contenía el enlace corto y nada más: ni contraseña ni destino.
- Abrimos el enlace corto y, en lugar del destino, apareció una página que avisaba de que el QR estaba protegido con contraseña, con un campo y un botón para desbloquear. Ni la dirección del destino ni la contraseña aparecían en ella, ni siquiera en su código fuente.
- Con una contraseña incorrecta, solo obtuvimos un mensaje que indicaba que era incorrecta e invitaba a intentarlo de nuevo. La contraseña correcta en minúsculas también falló: las mayúsculas cuentan. Acentos, espacios y puntuación funcionaron, igual que una contraseña de 64 caracteres, la más larga que probamos.
- Lanzamos una ráfaga de contraseñas contra un código desde una misma conexión. Diez intentos por minuto, correctos o no, obtuvieron respuesta. El undécimo recibió un rechazo por exceso de solicitudes, y la contraseña correcta también, hasta que el bloqueo se levantó en un minuto aproximadamente. Un navegador nuevo en esa conexión siguió bloqueado, mientras otro código se abría con normalidad. Así, un grupo ante un mismo cartel, en un mismo Wi-Fi, podría hacer esperar a la undécima persona. Medido en el generador que probamos, en el momento de nuestra prueba; un límite así puede cambiar según la configuración del servidor.
- Escribimos la contraseña correcta: el navegador fue al destino, sin ninguna contraseña en su dirección. Una segunda visita desde el mismo navegador volvió a pedirla. Después abrimos directamente la dirección del destino: cargó sin contraseña.
- Pusimos tres etiquetas de seguimiento en el destino, las etiquetas UTM de fuente, medio y campaña: las tres atravesaron la puerta intactas. Por último, quitamos la contraseña: el mismo enlace corto, y por tanto el mismo impreso, llevaba ya directamente a la página.
Pon un portero en el código y una cerradura en la sala
Una contraseña en el código sirve para un manual del personal, los precios para socios o la ficha completa de un inmueble. Basta con que a la página de detrás no le importe quién entre.
El generador que probamos es el nuestro: Oh My Code. La protección con contraseña está en los ajustes avanzados de un código «URL del sitio web». La opción indica que los visitantes deben introducir una contraseña antes de ser redirigidos. Cada código lleva una sola contraseña compartida, sin cuentas de visitante, y puedes sustituirla o quitarla cuando quieras: el código impreso sigue igual. Para la página en sí, usa los ajustes para compartir de tu plataforma de documentos.
Ponle un portero a tu próximo código QR y luego elige quién se entera de la clave.
Preguntas frecuentes sobre la protección con contraseña
¿Puedo ponerle contraseña a un código QR ya impreso?
Sí, si es dinámico y tu generador ofrece contraseña para ese tipo de código. La contraseña vive en el servidor, así que puedes añadirla, cambiarla o quitarla sin reimprimir, como un código que cambia según la hora del día. Un código estático hay que sustituirlo.
¿Un código QR con contraseña es un código QR seguro?
No por sí solo: deja fuera a quien no tiene la clave, pero no cifra nada ni frena adhesivos falsos ni direcciones de página reenviadas. Da a las páginas sensibles su propio inicio de sesión, y protege la cuenta que decide adónde lleva el código.
¿La gente tendrá que escribir la contraseña cada vez?
En el generador que probamos, sí: el mismo navegador volvió a ver la petición en su siguiente visita, así que hay que tener la contraseña a mano en cada escaneo. QRCodeChimp, en cambio, puede recordar un acceso durante un tiempo determinado.
¿Y si olvido la contraseña que puse?
Pon una nueva: en el generador que probamos, la pantalla de edición indica que hay una contraseña configurada, pero nunca vuelve a mostrarla. Una contraseña nueva no toca el impreso, así que solo tienes que comunicar la nueva clave.
¿Un código QR con contraseña funciona sin conexión?
No: la contraseña la comprueba un servidor, no el teléfono, así que este necesita conexión para llegar a la página de la contraseña y para abrir la que hay detrás.